

Bezpieczeństwo danych w chmurze opiera się na szyfrowaniu i certyfikatach SSL chroniących wrażliwe informacje magazynowe przed nieautoryzowanym dostępem.
Bezpieczeństwo danych w systemie magazynowym to nie jedna funkcja, tylko kilka zabezpieczeń ułożonych jedno za drugim: konto użytkownika, uprawnienia w aplikacji, połączenie z serwerem, baza danych i jej kopia. Ta strona pokazuje, które z nich opisuje dokumentacja Studio WMS.net, co zostaje po stronie klienta i jak sprawdzić, czy zabezpieczenia działają w praktyce. Pojedyncze tematy mają osobne strony: o szyfrowaniu danych, o uwierzytelnianiu, o polityce haseł i o uprawnieniach per użytkownik. Tutaj pokazujemy, jak łączą się ze sobą.
Jakie warstwy chronią dane w programie magazynowym?
Dane magazynowe chronią kolejne warstwy, a każda z nich zatrzymuje inny rodzaj zagrożenia. Schemat poniżej pokazuje je od konta użytkownika do serwera i podaje, co o każdej mówi dokumentacja Studio WMS.net. Informacje o hostingu i kopiach pochodzą ze strony o architekturze systemu, a informacje o logowaniu i rolach ze stron o logowaniu i uprawnieniach użytkowników magazynu.
Dlaczego ochrona danych nie kończy się na haśle?
Magazyn przetwarza wrażliwe informacje o towarach i kontrahentach, więc wyciek albo nieuprawniona zmiana danych uderza w procesy i w reputację firmy. Hasło chroni tylko wejście do systemu, a pozostałe warstwy ograniczają to, co można zrobić po zalogowaniu, i pozwalają odtworzyć dane po awarii. Aplikacja łączy się z bazą dedykowanym kontem technicznym bez uprawnień administracyjnych, co ogranicza skutki ewentualnego błędu po stronie aplikacji.
Bezpieczeństwo nie działa jako jednorazowe ustawienie, tylko jako stały zestaw działań, które firma utrzymuje każdego dnia: przegląd kont i sprawdzanie kopii. Poza zabezpieczeniami technicznymi potrzebne są też regularne testy bezpieczeństwa i audyty, bo dopiero one pokazują, czy ustawienia działają tak, jak zakładano. Zakres takich testów dla konkretnego wdrożenia trzeba ustalić w umowie.
Jak role i uprawnienia ograniczają dostęp do modułów?
Dostęp do danych w Studio WMS.net podlega kontroli, bo każdy użytkownik dostaje indywidualny login i hasło oraz uprawnienia dopasowane do roli w organizacji. Administrator określa, do których modułów i funkcji użytkownik ma dostęp, a po zalogowaniu użytkownik widzi tylko to, do czego ma prawo. W modelu opartym na rolach, czyli RBAC, uprawnienie przypisuje się do roli, a nie do każdej osoby z osobna, a system pozwala dodatkowo tworzyć grupy użytkowników o podobnych uprawnieniach. Autoryzacja ma przy tym kilka poziomów: rolę użytkownika i prawo do pojedynczej transakcji.
Domyślne uprawnienia dla modułów administrator ustawia w skorowidzu PRX = USERS, w sekcji SYSTEMOWE modułu administratora, a system kopiuje je nowemu użytkownikowi. W rejestrze użytkowników, w menu UPRAWNIENIA, można je potem zmienić indywidualnie: w kolumnie DOSTĘP wartość TAK włącza transakcję, a NIE ją blokuje. Ponieważ domyślnie każda transakcja widoczna w menu jest dostępna dla roli, w praktyce częściej wyłącza się wybrane transakcje, niż dodaje nowe.
| Operacja | Magazynier | Kierownik | Administrator | Ryzyko, gdy ma ją każdy |
|---|---|---|---|---|
| Podgląd stanów i lokalizacji | tak | tak | tak | Wgląd w zapasy bez potrzeby służbowej |
| Przyjęcie i wydanie towaru | tak | tak | tak | Ruch towaru bez wskazanej osoby odpowiedzialnej |
| Przesunięcie między lokalizacjami | tak | tak | tak | Towar w miejscu, którego nie zna reszta zmiany |
| Korekta zatwierdzonego dokumentu | nie | tak | tak | Zmiana stanu po zatwierdzeniu bez drugiej osoby |
| Zatwierdzenie różnic inwentaryzacyjnych | nie | tak | tak | Magazynier zatwierdza własne braki |
| Raporty wydajności pracowników | nie | tak | tak | Wgląd w dane o pracy innych osób |
| Nadawanie uprawnień innym | nie | nie | tak | Każdy mógłby nadać sobie dowolną rolę |
| Konfiguracja układu magazynu | nie | nie | tak | Zmiana struktury lokalizacji wpływa na cały magazyn |
Tabela jest ilustracją: faktyczne uprawnienia ustala administrator w każdym wdrożeniu, a podobny podział ról zestawia strona o magazynach i uprawnieniach. Sposób nadawania uprawnień opisuje strona o uprawnieniach per użytkownik, a zasady ich przydziału strona o polityce dostępu w magazynie. Pracę osoby, która konta zakłada i zmienia, opisuje strona o roli administratora magazynu. Cztery zasady porządkują nadawanie uprawnień:
- Indywidualne konto - każda osoba ma własny login, bo współdzielone konto uniemożliwia ustalenie, kto wykonał operację.
- Najmniejszy zakres - pracownik dostaje dostęp tylko do funkcji i danych potrzebnych do jego obowiązków.
- Rozdzielenie obowiązków - rejestrowanie przyjęcia towaru i zatwierdzanie faktury zakupu nie trafiają do jednego konta, bo połączenie ich znosi kontrolę.
- Zmiana po zmianie stanowiska - gdy zmieniają się potrzeby organizacji, administrator zmienia przyznane uprawnienia w dowolnym momencie.
Jak działa logowanie i co z hasłami oraz 2FA?
Logowanie jest pierwszym zabezpieczeniem, bo system musi wiedzieć, kim jest osoba po drugiej stronie, zanim pokaże jej cokolwiek poza stroną logowania. Dokumentacja Studio WMS.net opisuje trzy mechanizmy uwierzytelniania, a ich różnice zestawia strona o logowaniu do systemu. Windows z IIS opiera się na koncie domenowym, więc sprawdza się w firmie z domeną, a formularze pozwalają tworzyć konta bezpośrednio w programie, więc nadają się do dostępu spoza domeny. Przy koncie domenowym odejście pracownika z firmy zamyka mu dostęp do magazynu razem z kontem w domenie.
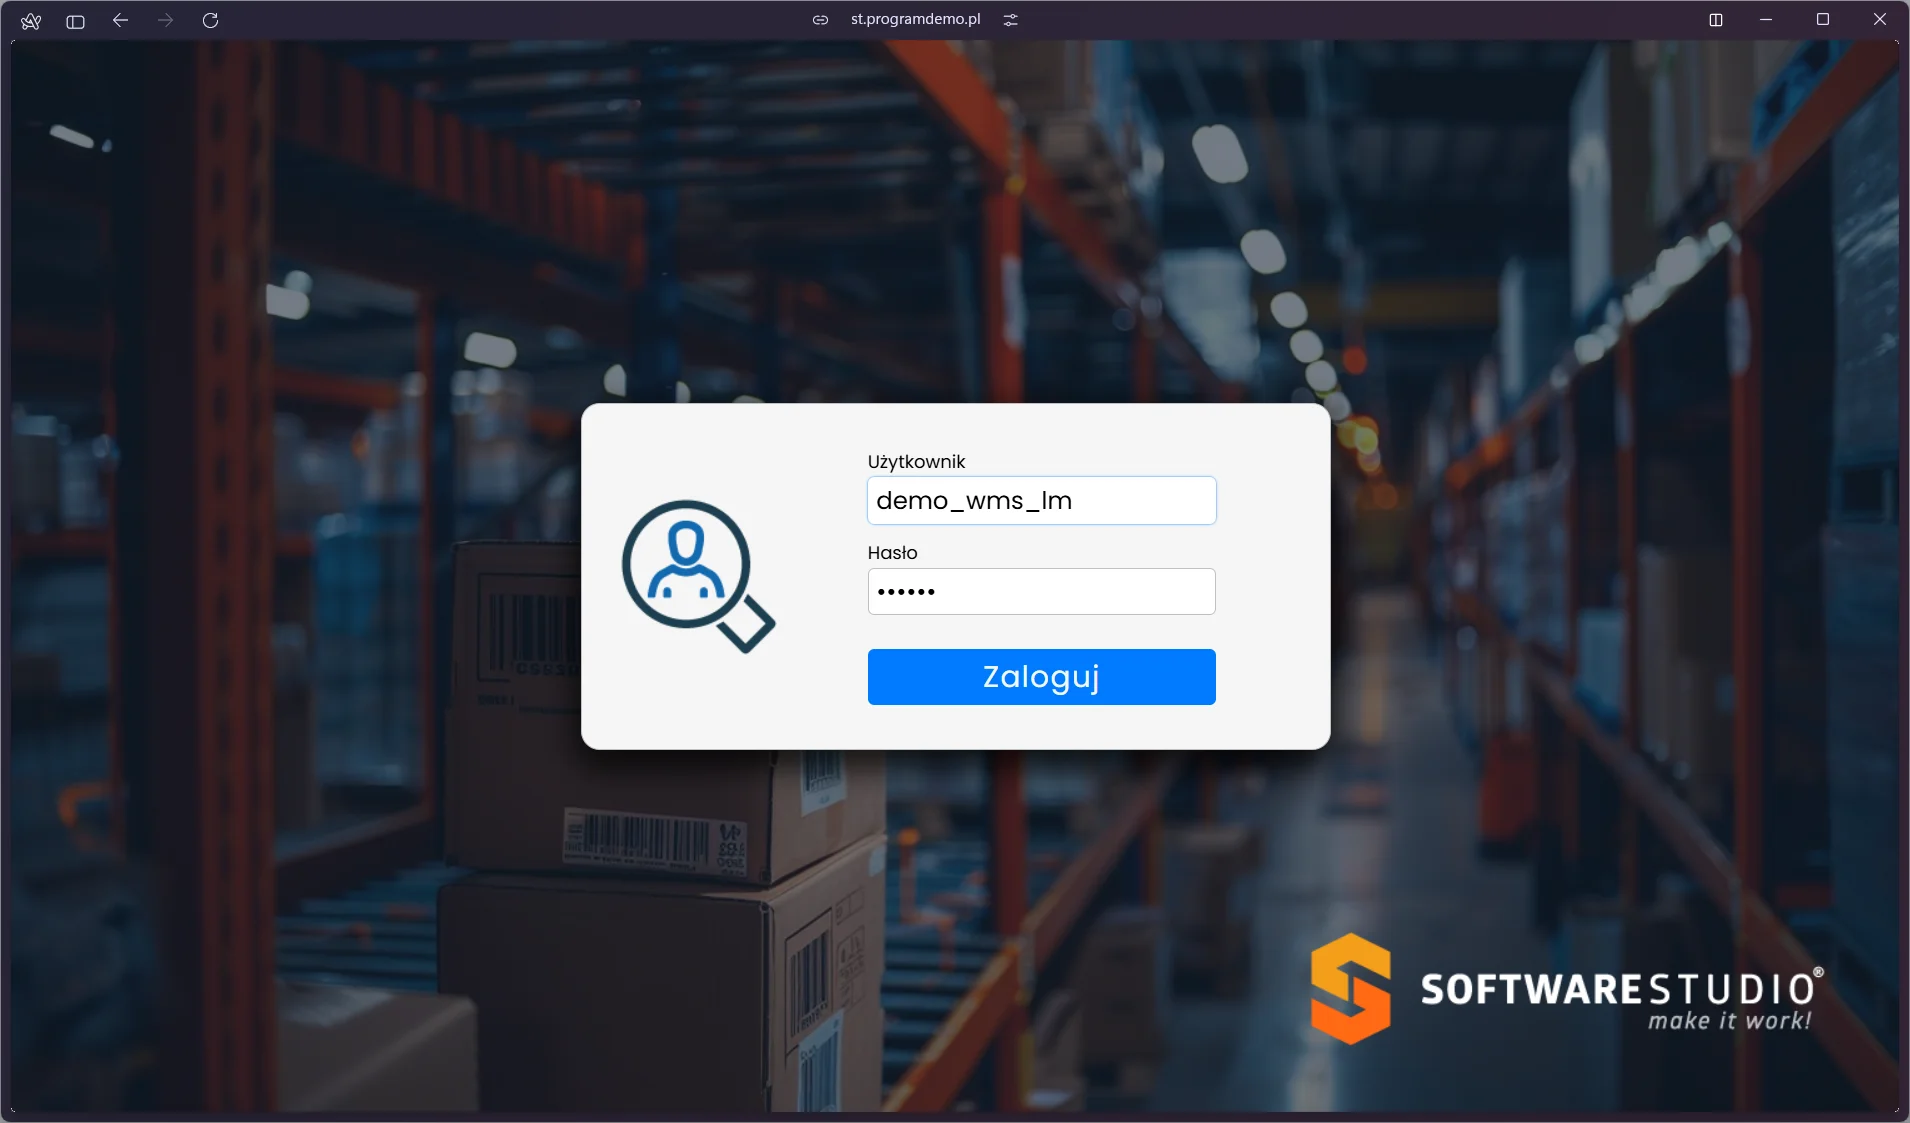
Po uwierzytelnieniu serwer wydaje cookie sesji, a żądanie bez niego wraca na stronę logowania. Użytkownik, który nie został uwierzytelniony, ma status ANONIMOWY i trafia na stronę logowania. Według opisu uprawnień konto blokuje się po określonej liczbie nieudanych prób logowania, a platforma potrafi też zablokować nieaktywne konta. Wartości tych progów trzeba potwierdzić w konfiguracji wdrożenia, bo strony produktu ich nie podają.
Dwuskładnikowe uwierzytelnianie (2FA) dokłada do hasła drugi składnik, na przykład kod z aplikacji na telefonie, więc samo poznanie hasła nie wystarcza do przejęcia konta. Strony o uwierzytelnianiu i logowaniu opisują 2FA jako jedną z metod podnoszących bezpieczeństwo, ale to, czy dane wdrożenie je wymaga, zależy od konfiguracji i od infrastruktury firmy, na przykład domeny Windows. Warto to ustalić w analizie przedwdrożeniowej, a nie zakładać z góry.
Jakość hasła decyduje o tym, czy pozostałe warstwy mają sens. Zasady tworzenia haseł opisują strony o polityce bezpieczeństwa haseł i o bezpiecznych hasłach, a uwierzytelnianie i rolę administratora opisuje też strona o aplikacji do zarządzania procesami logistycznymi.
Co chroni połączenie i bazę danych przed odczytem?
Szyfrowanie działa w dwóch miejscach i chroni przed dwoma różnymi zdarzeniami. HTTPS szyfruje dane w drodze między przeglądarką albo terminalem a aplikacją, więc osoba podsłuchująca sieć Wi-Fi na hali nie odczyta ani loginu, ani dokumentu. Szyfrowanie bazy chroni dane zapisane na dysku, więc skradziony plik bazy pozostaje nieczytelny dla kogoś, kto nie ma klucza.
Pierwszy poziom nie jest domyślny w samym ASP.NET: żaden z mechanizmów uwierzytelniania nie szyfruje danych wysyłanych od klienta do serwera, bo wynika to z protokołu HTTP. Dlatego certyfikat serwera i HTTPS ustawia się osobno, a nazwa SSL, którą spotyka się w opisach, oznacza dziś w praktyce protokół TLS. Opis architektury Studio WMS.net wymienia HTTPS jako zabezpieczenie połączenia użytkownika z aplikacją.
Szyfrowanie bazy, w tym mechanizm TDE w Microsoft SQL Server, opisuje strona o szyfrowaniu danych. Studio WMS.net pracuje na Microsoft SQL Server, więc szyfrowanie bazy trzeba rozważyć przy ochronie danych magazynowych, a decyzję o jego włączeniu warto podjąć na etapie wdrożenia. Szyfrowanie nie zastępuje zasad obchodzenia się z hasłami: zaszyfrowana baza nie pomoże, gdy zespół loguje się na jedno wspólne konto.
Jak działają kopie zapasowe i odtwarzanie danych?
Kopia zapasowa pozwala odtworzyć dane po awarii sprzętu albo po ataku, który dane zaszyfrował lub usunął. W wersji Cloud kopie danych sięgają wstecz od 3 dni w wersji Basic do 30 dni w wersji Procesor. W wersji On-Premise kopie leżą po stronie klienta, bo to klient administruje serwerem, więc okres i miejsce przechowywania ustala jego administrator.
Sama obecność kopii nie wystarcza, dopóki nie ma pewności, że da się z niej odtworzyć bazę. W SQL Server służą temu polecenia BACKUP i RESTORE, a plik kopii odtwarza się na wersji serwera równej lub nowszej, nigdy na starszej. Przebieg kopii i odtworzenia przy migracji bazy pokazuje strona o Microsoft SQL Server.
Dwa parametry opisują, jak dobra jest taka ochrona. RPO (Recovery Point Objective) to największa utrata danych, jaką firma akceptuje, liczona w czasie, a RTO (Recovery Time Objective) to czas, w którym system ma wrócić do pracy. Przykład ilustracyjny: przy kopii wykonywanej raz na dobę RPO wynosi do 24 godzin, więc przyjęcia i wydania z całego dnia trzeba by wprowadzić ponownie. Dokumentacja produktu nie podaje wartości RPO ani RTO, więc firma, która ich wymaga, wpisuje je do umowy albo do zapytania ofertowego. Cztery rzeczy warto sprawdzić w teście odtworzenia:
- Miejsce kopii - plik kopii leży poza serwerem, na którym działa baza.
- Czas odtworzenia - polecenie RESTORE na zapasowej instancji mieści się w czasie, który firma uznaje za RTO.
- Zgodność stanów - po odtworzeniu stany magazynowe zgadzają się z ostatnimi dokumentami sprzed awarii.
- Okres przechowywania - kopia z dnia, który trzeba odtworzyć, jeszcze istnieje.
Jak ślad operacji pomaga wyjaśnić błąd w dokumencie?
System rejestruje każdą operację z czasem i osobą, która ją wykonała, więc da się ustalić, kto zmienił dokument. Administrator monitoruje aktywność użytkowników i przegląda historię ich działań, a program tworzy raporty o wykorzystaniu funkcji. Taki zapis nazywa się w informatyce audytem albo logiem audytowym: nie ocenia pracy ludzi, tylko pozwala odtworzyć przebieg zdarzeń.
Poza operacjami użytkowników zostaje też historia zapisów lokalizacji, a pełny log wymiany z ERP pokazuje, co i kiedy zostało przesłane. Monitoring systemów IT, czyli stałe sprawdzanie serwerów i usług, uzupełnia ślad w aplikacji, ale jest osobnym tematem i leży po stronie administratora środowiska. Ślad odpowiada na cztery pytania:
- Kto - które konto wykonało operację, co wymaga indywidualnego loginu.
- Kiedy - o której godzinie zmieniono dokument, na przykład po jego zatwierdzeniu.
- Co - który dokument albo która lokalizacja została zmieniona.
- Dokąd - czy dokument wyszedł do ERP, bo log wymiany pokazuje, co i kiedy zostało przesłane.
Jakie zagrożenia dotyczą danych magazynowych i co je ogranicza?
Zagrożenia dla danych magazynowych częściej wynikają z codziennych zaniedbań niż z ataku z zewnątrz. Typowe przykłady to współdzielone hasło i kopia, której nikt nigdy nie odtworzył. Tabela zestawia siedem takich sytuacji i podaje, który środek je ogranicza oraz gdzie w systemie działa. Przykłady są ilustracyjne.
| Zagrożenie | Przykład | Środek | Gdzie w systemie |
|---|---|---|---|
| Przejęcie konta | Magazynier podaje hasło koledze, który nie ma własnego konta | Indywidualny login i zasady haseł, a tam, gdzie jest dostępne, 2FA | Rejestr użytkowników, ekran logowania |
| Zbyt szerokie uprawnienia | Magazynier zatwierdza własne różnice inwentaryzacyjne | Role i wyłączanie transakcji, których stanowisko nie potrzebuje | Menu UPRAWNIENIA, kolumna DOSTĘP |
| Przechwycenie danych w drodze | Odczyt ruchu w sieci Wi-Fi na hali | Szyfrowanie połączenia protokołem HTTPS | Połączenie przeglądarki lub terminala z aplikacją |
| Odczyt skradzionego pliku bazy | Pliki bazy wyniesione z serwera na dysku zewnętrznym | Szyfrowanie plików bazy, o którym decyduje się przy wdrożeniu | Microsoft SQL Server |
| Utrata danych | Awaria dysku albo błędne usunięcie | Kopie zapasowe i test odtworzenia | Cloud: kopie od 3 do 30 dni; On-Premise: po stronie klienta |
| Konto po odejściu pracownika | Były pracownik loguje się starym hasłem | Konto domenowe zamyka dostęp razem z kontem w domenie; w formularzach administrator blokuje konto | Windows z IIS, rejestr użytkowników |
| Zbyt szeroki dostęp integracji | Konto integracji z ERP ma prawo zapisu do bazy ERP | Zapis do ERP tylko przez API producenta, odczyt kontem SQL tylko do odczytu, ruch tylko wychodzący po HTTPS | Usługa SSService.exe, integracja z ERP |
Gdy mimo zabezpieczeń pojawia się podejrzenie naruszenia, liczy się to, czy firma ma spisane procedury reagowania na incydenty: kto blokuje konto i kto odtwarza dane. Żadna z tych procedur nie jest funkcją programu, ale program dostarcza do nich ślad operacji i kopie. Systemy działające w centrum danych potrzebują przy tym wzmocnionych zabezpieczeń po stronie serwera, a kto je utrzymuje, pokazuje następna sekcja.
Jak RODO dotyczy kartotek kontrahentów w programie?
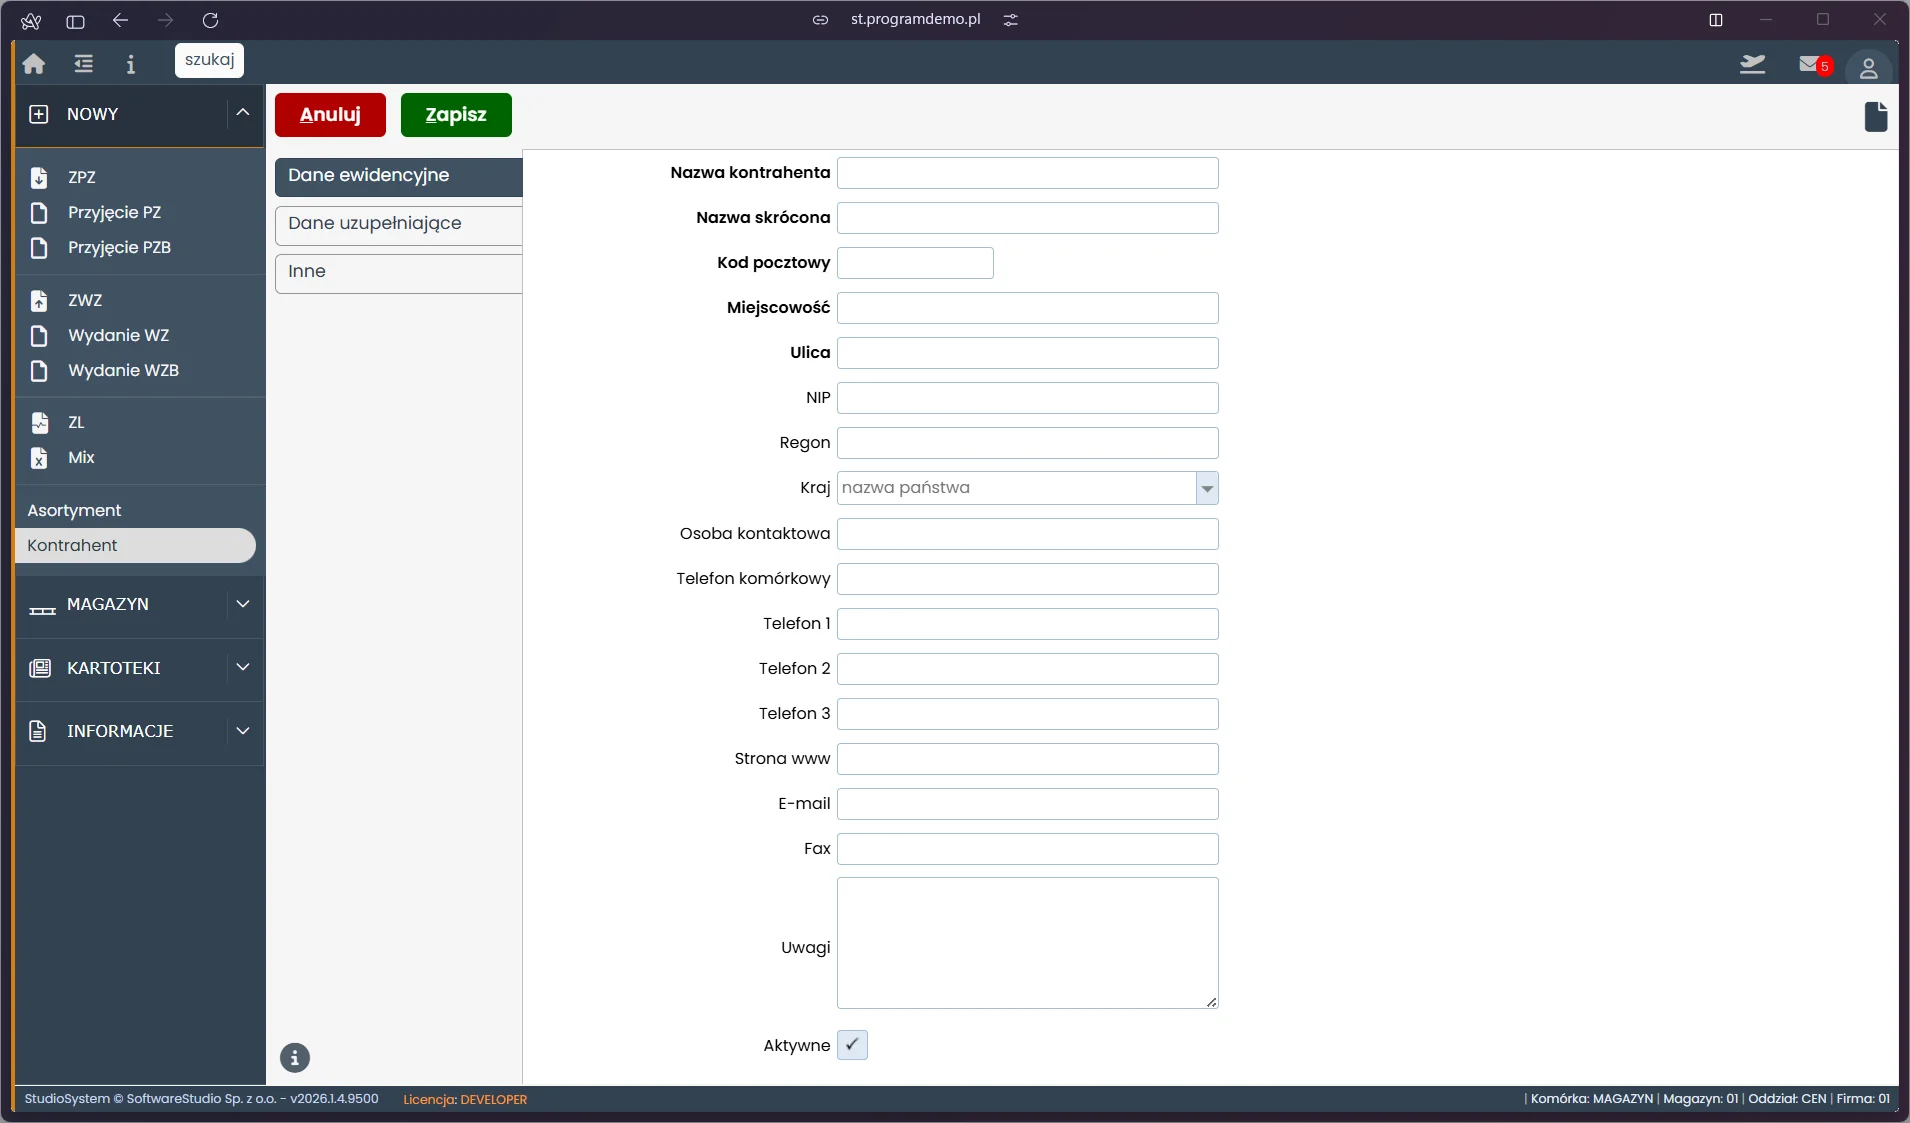
Kartoteka kontrahenta w Studio WMS.net zawiera dane firmy oraz pola osoby kontaktowej, takie jak telefon i adres e-mail. Gdy osoba kontaktowa jest konkretną osobą fizyczną, jej imię, nazwisko, telefon i e-mail są danymi osobowymi w rozumieniu RODO, więc obowiązują je te same zasady ochrony, co w każdym innym systemie.
RODO nie wymienia funkcji programu, tylko wymaga odpowiednich środków technicznych i organizacyjnych. Artykuł 32 podaje przykłady takich środków, a wśród nich szyfrowanie danych osobowych, o czym przypomina strona o szyfrowaniu danych. W kartotece kontrahentów przekłada się to na cztery zasady:
- Minimalizacja - w kartotece trzyma się tylko te dane osoby kontaktowej, które są potrzebne do realizacji zamówień.
- Dostęp - kartotekę widzą role, które jej potrzebują, a uprawnienia ustawia administrator.
- Nieaktywni kontrahenci - formularz ma pole Aktywne, a o dalszym przechowywaniu danych zakończonej współpracy decyduje polityka firmy.
- Powierzenie - gdy dane przetwarza dostawca usługi w chmurze w imieniu firmy, zwykle potrzebna jest umowa powierzenia (art. 28 RODO), a jej zakres potwierdza oferta.
Zgodności z RODO nie zapewnia sam program, tylko sposób jego użycia razem z procedurami firmy. Pytania o umowę powierzenia i o podprocesorów zebrano na stronie z checklistą pytań do dostawcy WMS, a ocenę konkretnego przypadku warto skonsultować z prawnikiem.
Kto odpowiada za bezpieczeństwo: dostawca czy klient?
Podział odpowiedzialności zależy od wersji. Cloud to SaaS w chmurze prywatnej SoftwareStudio Group, a On-Premise to instalacja na serwerze klienta. Tabela zestawia, kto za co odpowiada, a źródłem jest strona o architekturze Studio WMS.net; model chmurowy szerzej opisuje strona o WMS w chmurze.
| Obszar | Cloud | On-Premise |
|---|---|---|
| Serwer i system | Utrzymuje SoftwareStudio | Windows Server klienta |
| Baza danych | SQL Server w opłacie bazowej | SQL Server licencjonowany przez klienta |
| Kopie danych | Od 3 do 30 dni wstecz, zależnie od wersji | Po stronie klienta |
| Aktualizacje | Software Maintenance NBD | Software Maintenance NBD |
| Administracja serwerem | Dostawca | Klient |
| Konta i uprawnienia użytkowników | Administrator po stronie firmy | Administrator po stronie firmy |
Według informacji ze strony firmowej centra danych usługi Cloud działają w Warszawie (Atman) i w Jawczycach (Netia), a jako lokalizację danych deklarujemy Unię Europejską i EOG. Nie deklarujemy certyfikatu ISO 27001 ani parametrów SLA, więc firma, która wymaga certyfikatu albo czasu reakcji, pyta o to wprost w zapytaniu ofertowym i ocenia odpowiedź na piśmie. Aktualizacje i poprawki obejmuje Software Maintenance NBD, który jest częścią każdego wariantu abonamentu, a jego zakres i czas reakcji trzeba potwierdzić w ofercie.
Ostatni wiersz tabeli brzmi tak samo w obu kolumnach, bo nawet przy najlepszym hostingu to firma decyduje, kto ma konto i jakie ma uprawnienia. Dlatego warstwy z początku tej strony dzielą się na te, które utrzymuje dostawca albo administrator serwera, oraz na te, które ustawia administrator w firmie.
Którą stronę o bezpieczeństwie otworzyć dalej?
Strony o bezpieczeństwie w tym serwisie opisują różne warstwy, więc łatwo otworzyć niewłaściwą. Ta strona łączy je w jeden obraz, a pozostałe wchodzą w szczegóły jednej warstwy.
| Strona | Czym się różni od tej strony |
|---|---|
| Szyfrowanie danych | Zakresy szyfrowania bazy i plików, w tym mechanizm TDE w SQL Server |
| Bezpieczeństwo i uwierzytelnianie | Uwierzytelnianie jednokierunkowe i dwukierunkowe, hasła jednorazowe i zaufana strona trzecia |
| Logowanie do systemu WMS | Mechanizmy logowania w Studio WMS.net i przebieg od żądania dostępu do zapisu zdarzenia |
| Polityka bezpieczeństwa haseł | Uwierzytelnianie Windows i formularzy w ASP.NET oraz zasady haseł |
| Uprawnienia per użytkownik | Gdzie w programie ustawia się uprawnienia: skorowidz PRX = USERS i menu UPRAWNIENIA |
| Polityka dostępu w magazynie | Zasady dostępu do funkcji programu i do towaru fizycznie |
| Bezpieczeństwo w magazynie | Obciążenie regałów i bezpieczeństwo pracy, a nie dane |
| Architektura Studio WMS.net | Warstwy systemu oraz hosting Cloud i On-Premise |