W uwierzytelnianiu dwustronnym potwierdzana jest tożsamość serwera i łączącego się klienta. Opisujemy hasła jednorazowe oraz zaufaną stronę trzecią w WMS.net.
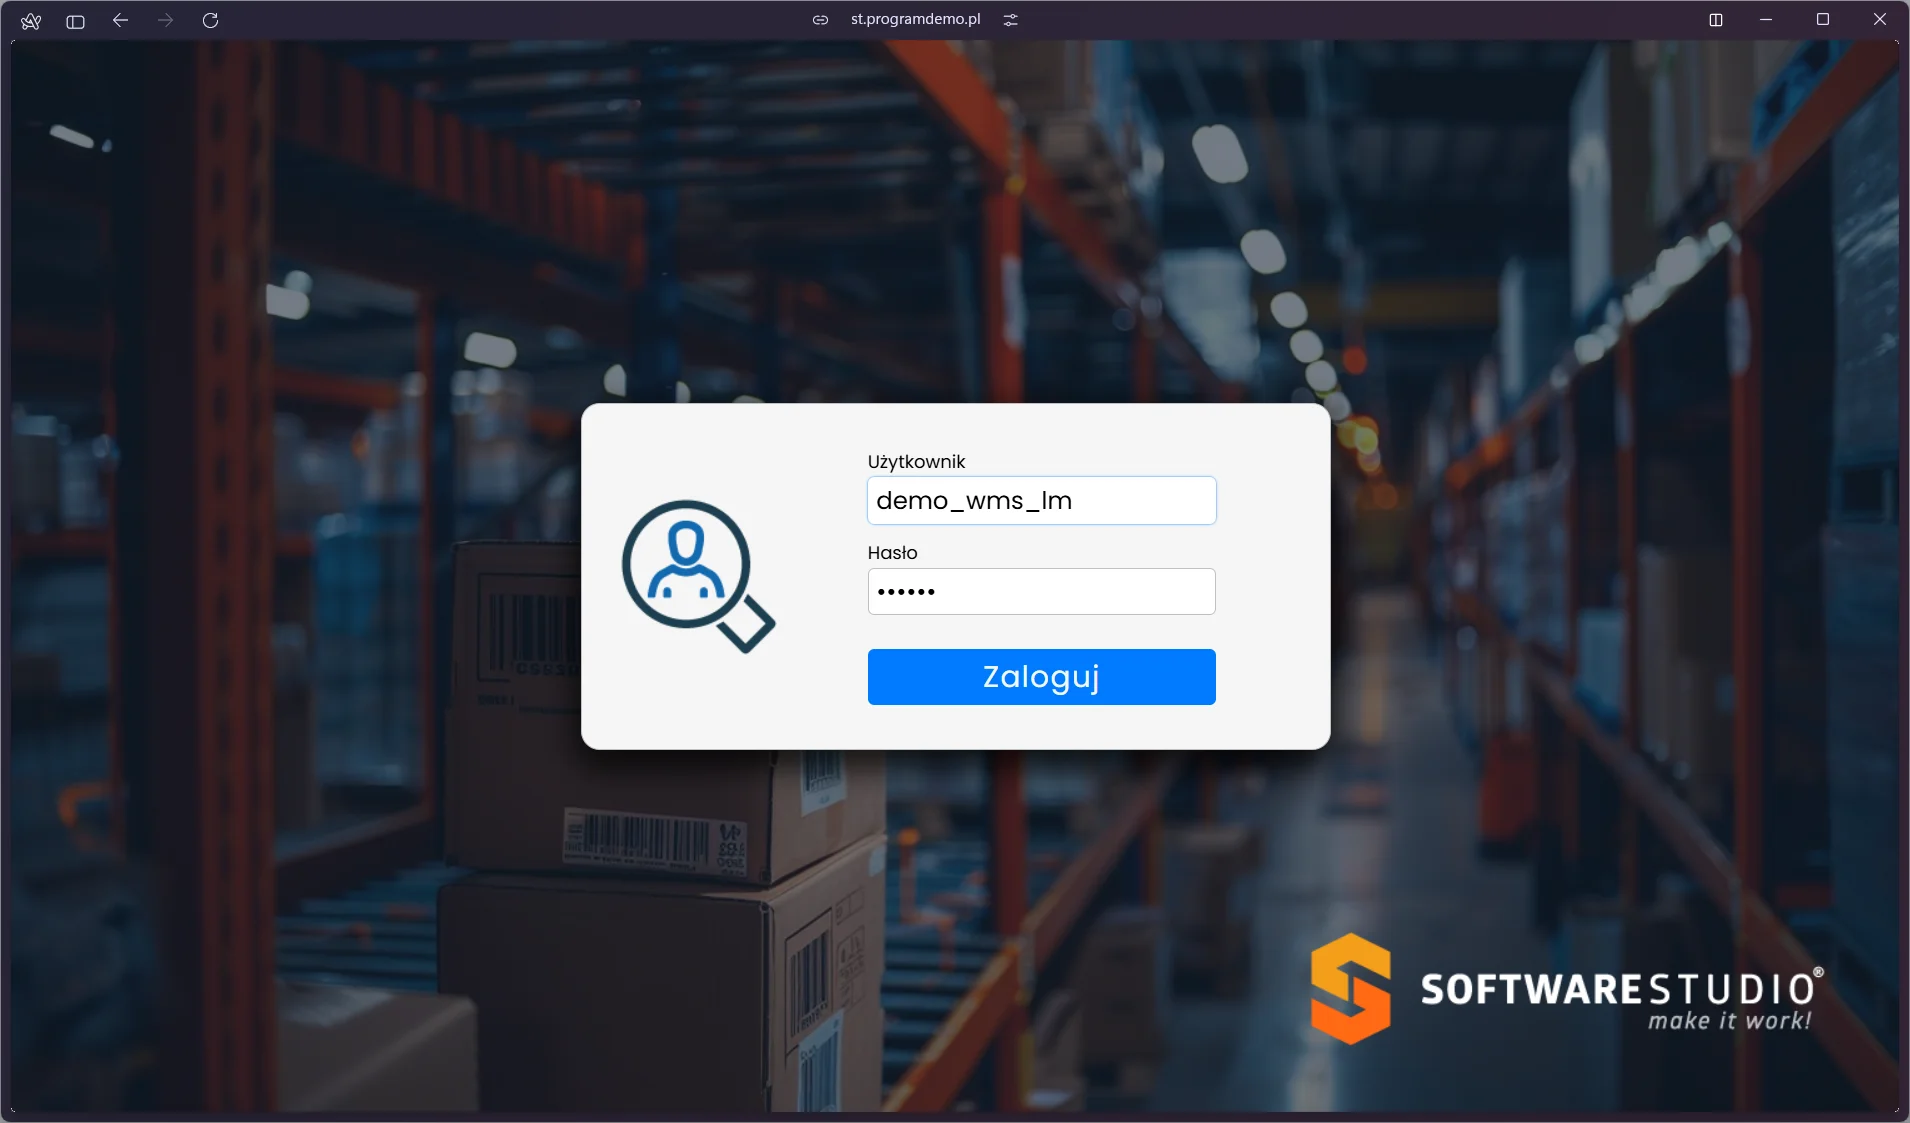
Platforma WMS.net pracuje w chmurze prywatnej, a aplikacja ma interfejs webowy. Każdy użytkownik musi więc najpierw potwierdzić swoją tożsamość przy logowaniu.
Na czym polega uwierzytelnianie w programie magazynowym?
Uwierzytelnianie jest procesem stwierdzania autentyczności, czyli weryfikacji tożsamości użytkownika. Użytkownicy mogą być uwierzytelniani na podstawie jednej lub kilku informacji.
Procedury uwierzytelniania dwustronnego
Zakładamy, że użytkownik potrzebuje usług serwera. W procesie uwierzytelnienia dwustronnego (two-party authentication) uczestniczą klient i serwer. Uwierzytelnienie jednokierunkowe polega na sprawdzeniu tożsamości użytkownika, a tożsamość serwera pozostaje niesprawdzona. Użytkownik wysyła wtedy żądanie rejestracji wraz z identyfikatorem i hasłem. Uwierzytelnienie dwukierunkowe wymaga dodatkowo potwierdzenia tożsamości serwera, czyli serwer musi podać swoje hasło.
| Sposób | Kto potwierdza tożsamość | Jak to działa |
|---|---|---|
| Jednokierunkowe | Tylko użytkownik | Użytkownik wysyła żądanie rejestracji wraz z identyfikatorem i hasłem. Tożsamość serwera nie jest sprawdzana. |
| Dwukierunkowe | Użytkownik i serwer | Oprócz danych użytkownika serwer musi podać swoje hasło. |
| Hasło jednorazowe | Użytkownik, hasłem ważnym jeden raz | Liczba powstaje na stacji klienckiej albo na specjalnym serwerze, a weryfikuje ją serwer. |
| Z udziałem strony trzeciej | Klient i serwer, przez serwer bezpieczeństwa | Zaufana strona trzecia (trusted third-party) przechowuje hasła używane do weryfikacji użytkowników i serwerów. |
Hasła jednorazowe
Metoda haseł jednorazowych polega na jednorazowym wykorzystaniu wygenerowanego hasła. Kradzież takiego hasła nie stanowi więc zagrożenia. Najczęściej są to liczby generowane na stacji klienckiej i weryfikowane na serwerze. Mogą też powstawać na specjalnym serwerze.
Hasło jednorazowe działa tylko raz, więc jego kradzież nie stanowi zagrożenia.
Użytkownik może też dostać specjalną kartę. Przy pomocy klawiatury karty wprowadza swój PIN. Procesor karty wylicza liczbę, którą karta wyświetla, a użytkownik wpisuje ją jako hasło. Serwer zna identyfikator użytkownika, więc potrafi wygenerować taki sam kod i na tej podstawie zweryfikować użytkownika.
Hasła dostępu do systemu
Hasła mogą zostać skradzione z bazy haseł albo przechwycone podczas przesyłania przez sieć. Do odgadnięcia hasła służy między innymi słownikowa metoda łamania, która sprawdza każde słowo ze słownika pod kątem tego, czy jest hasłem. Eksperymenty nad słabością haseł pokazują, jak łatwo odgadnąć hasło, gdy zna się informacje o użytkowniku. Hasła powinny więc być trudne do odgadnięcia i do ukradzenia.
Baza Studio WMS.net pracuje na Microsoft SQL Server, który ma własne tryby uwierzytelniania opisane w dokumentacji Microsoft Learn. Zasady tworzenia i przechowywania haseł opisuje strona o polityce bezpieczeństwa haseł.
Uwierzytelnianie z udziałem strony trzeciej
Zaufana strona trzecia (trusted third-party) poświadcza tożsamość klienta i serwera. Nazywamy ją serwerem bezpieczeństwa. Jego zadaniem jest przechowywanie haseł wykorzystywanych podczas weryfikacji użytkowników i serwerów.
Świadomość pracowników jest częścią ochrony danych
Bezpieczeństwo danych to nie tylko kwestia techniczna, ale także ludzka. Nawet dobry system zabezpieczeń nie pomoże, gdy pracownicy nie znają zagrożeń i nie przestrzegają zasad bezpieczeństwa. Dlatego potrzebne jest regularne szkolenie pracowników w zakresie bezpieczeństwa informacji. Pracownik powinien wiedzieć, jak bezpiecznie pracować z systemem i jak chronić swoje hasła.
Musi też znać ustalone procedury reagowania na incydenty na wypadek podejrzenia naruszenia bezpieczeństwa. Zakres dostępu poszczególnych osób opisuje polityka dostępu w magazynie.

Czy zapoznałeś się z aplikacją dla magazynów wysokiego składowania?
Moduł Magazyn umożliwia bieżące monitorowanie stanów magazynowych posiadanych towarów. Generuje dokumenty PZ, RW, PW, MM i WZ. Wystawia też rezerwacje dla klientów oraz zamówienia do dostawców. Aplikacja dla magazynów wysokiego składowania oferuje inną funkcjonalność niż standardowy księgowy program magazynowy. Dostęp do tych dokumentów chroni uwierzytelnianie opisane wyżej.
Bezpieczeństwo i uwierzytelnianie w systemach informatycznych
Uwierzytelnianie to podstawowy proces zapewniający bezpieczeństwo dostępu do systemów informatycznych. Polega na weryfikacji tożsamości użytkowników przed przyznaniem im dostępu do zasobów. Metod jest wiele: od haseł i tokenów po biometrię oraz uwierzytelnianie wieloskładnikowe (MFA), które zwiększają poziom ochrony i minimalizują ryzyko nieautoryzowanego dostępu. Poniżej znajdziesz artykuły omawiające techniki uwierzytelniania oraz ich znaczenie dla bezpieczeństwa systemów IT.
- Uwierzytelnianie wieloskładnikowe (MFA) i tokeny. MFA wymaga od użytkownika potwierdzenia tożsamości więcej niż jednym czynnikiem, na przykład hasłem i kodem SMS. Dzięki temu MFA zwiększa bezpieczeństwo dostępu i chroni przed nieautoryzowanym dostępem. Tokeny to jednorazowe lub czasowe kody generowane w aplikacjach albo wysyłane SMS-em, które eliminują ryzyko związane z kradzieżą haseł.
- Biometria w uwierzytelnianiu. Biometria weryfikuje tożsamość na podstawie unikalnych cech fizycznych, takich jak odciski palców lub rozpoznawanie twarzy. Technologia biometryczna podnosi poziom zabezpieczeń i występuje w różnych systemach.
- Bezpieczne hasła - podstawowa metoda uwierzytelniania, która wymaga zasad tworzenia i przechowywania. Artykuł opisuje praktyki, dzięki którym hasło jest silne i trudniejsze do skompromitowania.
- Rola uwierzytelniania w systemach IT - artykuł omawia znaczenie uwierzytelniania jako elementu bezpieczeństwa, który zapobiega nieautoryzowanemu dostępowi do systemów. Opisuje techniki i standardy stosowane w systemach IT.