Utrzymanie wydajności serwera i stały monitoring chronią centralny magazyn danych firmy przed atakami, minimalizując ryzyko strat finansowych i przestojów.
Utrzymanie wydajności serwera minimalizuje ryzyka katastrofalnych ataków na centralny magazyn danych
Serwery przechowują wszystkie istotne pliki firmowe w jednym miejscu, co wyróżnia je od rozproszonych sieci komputerów stacjonarnych. Ta centralizacja ułatwia zarządzanie, ale jednocześnie czyni je podatnym na ataki, które mogą sparaliżować całą działalność. Dlatego administratorzy muszą skupić się na ciągłym monitoringu i prewencyjnych działaniach. W rezultacie firmy unikają strat finansowych i utrzymują ciągłość operacji.
Serwery obsługują transakcje, dane klientów i aplikacje biznesowe. Atak na taki system może spowodować utratę zaufania klientów i kary regulacyjne. Dlatego wdrożenie strategii utrzymania staje się niezbędne. Co więcej, regularne przeglądy pozwalają na wczesne wykrywanie słabych punktów, zanim staną się one problemem.
UTRZYMANIE WYDAJNOŚCI SERWERA - Utrzymanie dużej wydajności serwera
Oprogramowanie serwerów zawiera dziś na szczęście funkcje, stworzone specjalnie pod kątem bezpieczeństwa serwera firmy. Oto niektóre z najważniejszych funkcji zabezpieczeń, w które powinien być wyposażony kupowany system Operacyjny serwera lub uaktualnienie posiadanego systemu Operacyjnego serwera.
Dlaczego wbudowana zapora jest istotnym elementem bezpieczeństwa serwera?
Każdy komputer, w tym również serwer, powinien być wyposażony w wbudowaną zaporę, która odgrywa podstawową rolę w filtracji komunikacji internetowej. Taka zapora umożliwia kontrolowanie dostępu do sieci, co jest szczególnie istotne w przypadku pracowników łączących się z serwerem spoza biura. W momencie instalacji systemu Operacyjnego Windows Small Business Server (SBS) 2003 R2, odpowiedni kreator automatycznie włącza wbudowaną zaporę, co stanowi pierwszy krok w kierunku zapewnienia bezpieczeństwa. Użytkownicy mają również możliwość dalszego ograniczania dostępu, co pozwala na dostosowanie poziomu zabezpieczeń do specyficznych potrzeb organizacji. Wprowadzenie takiego rozwiązania jest niezbędne, aby zminimalizować ryzyko nieautoryzowanego dostępu do wrażliwych danych.
Jak atak na serwer wpływa na bezpieczeństwo danych?
W dzisiejszych czasach firmy gromadzą ogromne ilości danych na swoich serwerach. To centralne repozytorium informacji jest niezwykle cenne, ale jednocześnie bardzo narażone na ataki cybernetyczne. Dlaczego? Ponieważ skupia w jednym miejscu wszystkie istotne pliki, dokumenty i informacje.
Skutki cyberataku na serwer mogą być katastrofalne. Wyobraź sobie sytuację, w której hakerzy uzyskują dostęp do Twoich danych. Mogą je usunąć, zmienić lub po prostu ukradnąć. Straty finansowe są oczywiste, ale to nie wszystko. Utrata danych może poważnie utrudnić prowadzenie działalności, a nawet doprowadzić do utraty klientów i zaufania.
Aby chronić swoje dane, firmy muszą inwestować w solidne zabezpieczenia. Silne hasła, regularne aktualizacje oprogramowania, zapory sieciowe i systemy wykrywania intruzów to tylko niektóre z narzędzi, które mogą zwiększyć bezpieczeństwo serwerów. Pamiętaj, że cyberprzestępcy nieustannie doskonalą swoje metody, dlatego też firmy muszą być proaktywne i stale dostosowywać swoje zabezpieczenia do zmieniających się zagrożeń.
Jakie funkcje zabezpieczeń powinny być obecne w systemie operacyjnym serwera?
Oprogramowanie serwerów zawiera dziś wiele funkcji zaprojektowanych specjalnie z myślą o bezpieczeństwie. Przy wyborze nowego systemu operacyjnego serwera lub aktualizacji posiadanego, należy zwrócić uwagę na istotne funkcje zabezpieczeń. Wśród nich znajduje się m.in. ochrona przed złośliwym oprogramowaniem, zaawansowane mechanizmy uwierzytelniania, a także opcje monitorowania i audytowania dostępu do danych. Dodatkowo, funkcje zarządzania uprawnieniami i rolami użytkowników pozwalają na kontrolowanie, kto ma dostęp do konkretnych zasobów. Implementacja takich zabezpieczeń stanowi nie tylko ochronę przed zagrożeniami zewnętrznymi, ale także zabezpiecza przed potencjalnymi błędami lub nadużyciami wewnętrznymi.
Jak zapewnić bezpieczeństwo serwera?
Zapewnienie bezpieczeństwa serwera wymaga zintegrowanego podejścia, które obejmuje zarówno sprzęt, jak i oprogramowanie. Wbudowana zapora jest jedynie jednym z wielu elementów, które powinny być wdrożone, aby skutecznie chronić centralny magazyn danych. Warto inwestować w zaawansowane rozwiązania zabezpieczające, które nie tylko chronią przed atakami zewnętrznymi, ale także pomagają w zarządzaniu dostępem do danych. Regularne aktualizacje oprogramowania, monitorowanie systemu oraz edukacja pracowników w zakresie bezpieczeństwa to kolejne istotne kroki w tworzeniu bezpiecznego środowiska. Wprowadzenie tych praktyk przyczyni się do zminimalizowania ryzyka oraz ochrony wartościowych informacji firmy.
Jak zapora sieciowa działa w praktyce?
Każde urządzenie podłączone do Internetu, w tym serwery, powinno być wyposażone w zaporę sieciową, czyli firewall. To wirtualna ściana, która chroni Twoje dane przed niepowołanym dostępem. Firewall działa jak strażnik, analizując każdy pakiet danych, który próbuje wejść lub wyjść z Twojej sieci. Dzięki temu możesz skutecznie ograniczyć ryzyko ataków hakerskich i innych zagrożeń cybernetycznych.
W przypadku firm, które korzystają z serwerów, ochrona przed cyberatakami jest szczególnie istotna. Pracownicy często łączą się z serwerem zdalnie, co zwiększa powierzchnię ataku. Dlatego tak ważne jest, aby zapewnić im bezpieczne połączenie. System Windows Small Business Server 2003 R2 posiada wbudowaną zaporę firewall, którą można łatwo skonfigurować. Dzięki niej możesz zablokować niepotrzebne połączenia sieciowe i ograniczyć ryzyko infekcji.
Konfiguracja firewalla to pierwszy, ale niezwykle ważny krok w kierunku zabezpieczenia Twojej sieci. Możesz dostosować ustawienia zapory tak, aby odpowiadały specyficznym potrzebom Twojej firmy. Na przykład, możesz zablokować dostęp do określonych portów, które nie są niezbędne do prowadzenia działalności. Dzięki temu dodatkowo wzmocnisz ochronę swojej sieci. Pamiętaj, że regularna aktualizacja oprogramowania i systemu operacyjnego jest równie ważna, ponieważ pozwala na wyeliminowanie luk w zabezpieczeniach, które mogą być wykorzystane przez cyberprzestępców.
Co obserwować na serwerze
Monitorowanie ma sens wtedy, gdy z góry wiadomo, na co się patrzy i przy jakiej zmianie trzeba zareagować. Poniższe zestawienie porządkuje wskaźniki, które w magazynie odzywają się najwcześniej - i mówi, co oznacza wzrost każdego z nich.
| Wskaźnik | Co oznacza jego wzrost | Kiedy reagować |
|---|---|---|
| Wolne miejsce na dyskach | Przyrost bazy, dzienników albo plików tymczasowych | Zanim spadnie poniżej zapasu na tydzień pracy |
| Zajętość pamięci | Więcej użytkowników albo wyciek pamięci w aplikacji | Gdy nie wraca do poprzedniego poziomu po restarcie usług |
| Obciążenie procesora | Kosztowne zapytania albo zadanie działające w tle | Gdy utrzymuje się wysokie także poza godzinami szczytu |
| Czas odpowiedzi bazy | Rosnącą historię operacji przy brakujących indeksach | Gdy te same zestawienia otwierają się wolniej niż miesiąc wcześniej |
| Kolejka operacji dyskowych | Dysk nie nadąża za liczbą zapisów | Gdy rośnie równolegle z czasem odpowiedzi bazy |
| Nieudane logowania | Pomyłki użytkowników albo próbę odgadnięcia hasła | Natychmiast, gdy pochodzą z jednego adresu i powtarzają się seriami |
| Odrzucenia na zaporze | Skanowanie portów serwera od strony Internetu | Gdy dotyczą portu, który w ogóle nie powinien być wystawiony |
| Rozmiar dzienników | Brak rotacji albo nagły przyrost zdarzeń | Zanim dzienniki zajmą miejsce potrzebne bazie danych |
Jak kontrola dostępu wpływa na bezpieczeństwo systemu?
Skuteczny system kontroli dostępu działa podobnie do systemu zabezpieczeń w banku, gdzie każdy pracownik ma określone uprawnienia zgodne ze swoim stanowiskiem. Następnie administrator systemu nadaje poszczególnym użytkownikom odpowiednie role oraz monitoruje ich aktywność w czasie rzeczywistym. Ponadto systematyczne aktualizowanie uprawnień oraz natychmiastowe usuwanie kont byłych pracowników znacząco wzmacnia ochronę wrażliwych danych firmy.
W pierwszej kolejności kontrola dostępu umożliwia precyzyjne zarządzanie zasobami poprzez przydzielanie minimalnych niezbędnych uprawnień każdemu użytkownikowi. Dodatkowo takie rozwiązanie pozwala na szybkie wykrycie potencjalnych naruszeń bezpieczeństwa oraz identyfikację odpowiedzialnych osób. Wreszcie dobrze skonfigurowany system kontroli dostępu tworzy bezpieczne środowisko pracy chroniące przed wyciekiem danych oraz nieautoryzowanym dostępem z zewnątrz podobnie jak solidny zamek w drzwiach.
Jakie znaczenie mają narzędzia monitorowania systemu?
Narzędzia monitorowania systemu odgrywają istotną rolę w zapewnieniu bezpieczeństwa i efektywności działania serwera. Tworzą one pliki dzienników, zwane również „dziennikami”, które zawierają szczegółowe informacje na temat ogólnego stanu sprawności oraz wykorzystania serwera. Dzięki tym dziennikom, administratorzy mają dostęp do cennych danych, które mogą pomóc w identyfikacji problemów i optymalizacji wydajności. System SBS 2003 R2 umożliwia przesyłanie użytkownikowi wiadomości e-mail z raportami z monitorowania, które mogą zawierać załączone pliki dzienników, co ułatwia bieżące zarządzanie systemem i reagowanie na nieprawidłowości.
Co widać w dzienniku zapory
Jakie informacje można uzyskać z dzienników zapory i dzienników zdarzeń?
Przeglądając dzienniki zapory oraz dzienniki zdarzeń związanych z zabezpieczeniami, użytkownicy mogą odnaleźć ślady prób ataków wymierzonych w sieć firmy. Monitorowanie aktywności sieciowej pozwala na wczesne wykrywanie niebezpiecznych sytuacji, takich jak nieautoryzowane próby logowania, co jest istotne dla ochrony danych. Narzędzia te pozwalają także alarmować użytkowników o licznych próbach logowania zakończonych niepowodzeniem, co jest istotnym wskaźnikiem potencjalnych ataków siłowych, słownikowych oraz innych rodzajów ataków na hasła serwera. W systemie SBS 2003 R2 inspekcja logowań zakończonych niepowodzeniem jest domyślnie włączona, co stanowi dodatkowy poziom ochrony dla organizacji.
Jak zapewnić skuteczną ochronę serwera?
Zawarte w oprogramowaniu serwera funkcje zabezpieczeń są niezwykle pomocne w zapewnieniu skutecznej ochrony firmowej sieci. Niemniej jednak, użytkownik będzie musiał podjąć dodatkowe kroki, aby maksymalizować bezpieczeństwo systemu. Pierwszym i najważniejszym krokiem jest zainstalowanie oprogramowania antywirusowego, które będzie przeznaczone do działania na serwerze. Takie oprogramowanie nie tylko chroni przed wirusami, ale również przed innymi rodzajami złośliwego oprogramowania. Dodatkowo, w celu podniesienia ogólnego poziomu zabezpieczeń sieci, warto rozważyć uaktualnienie firmowych komputerów stacjonarnych do najnowszej wersji systemu operacyjnego Windows, co zapewnia lepszą ochronę i dostęp do najnowszych funkcji zabezpieczeń.
Jakie kroki należy podjąć w celu zwiększenia bezpieczeństwa sieci?
Wprowadzenie skutecznych narzędzi monitorowania oraz podjęcie dodatkowych kroków zabezpieczających, takich jak instalacja oprogramowania antywirusowego i aktualizacja systemów, są istotne dla ochrony infrastruktury IT w organizacji. Monitorowanie systemu nie tylko pozwala na bieżąco reagować na potencjalne zagrożenia, ale również umożliwia optymalizację działania serwera. Dzięki temu organizacje mogą zwiększyć swoją odporność na cyberzagrożenia oraz zapewnić bezpieczeństwo swoich zasobów. Zagrożenia stają się coraz bardziej złożone, dlatego wdrożenie takich praktyk jest niezbędne dla utrzymania wysokiego poziomu bezpieczeństwa i integralności danych.

Jakie korzyści oferują usługi webowe w systemach informatycznych?
Usługi webowe to istotny element, który umożliwia integrację różnych aplikacji i systemów przez Internet. Dzięki zastosowaniu protokołów komunikacyjnych, usługi te pozwalają na wymianę danych między różnymi platformami, co zwiększa efektywność i elastyczność operacji. Umożliwiają one również tworzenie bardziej złożonych aplikacji, które mogą korzystać z danych z różnych źródeł. Dzięki usługom webowym, przedsiębiorstwa mogą łatwiej skalować swoje rozwiązania oraz integrować nowe funkcje w istniejące systemy. Ostatecznie, wdrożenie usług webowych przyczynia się do poprawy jakości usług oraz zwiększenia satysfakcji klientów.
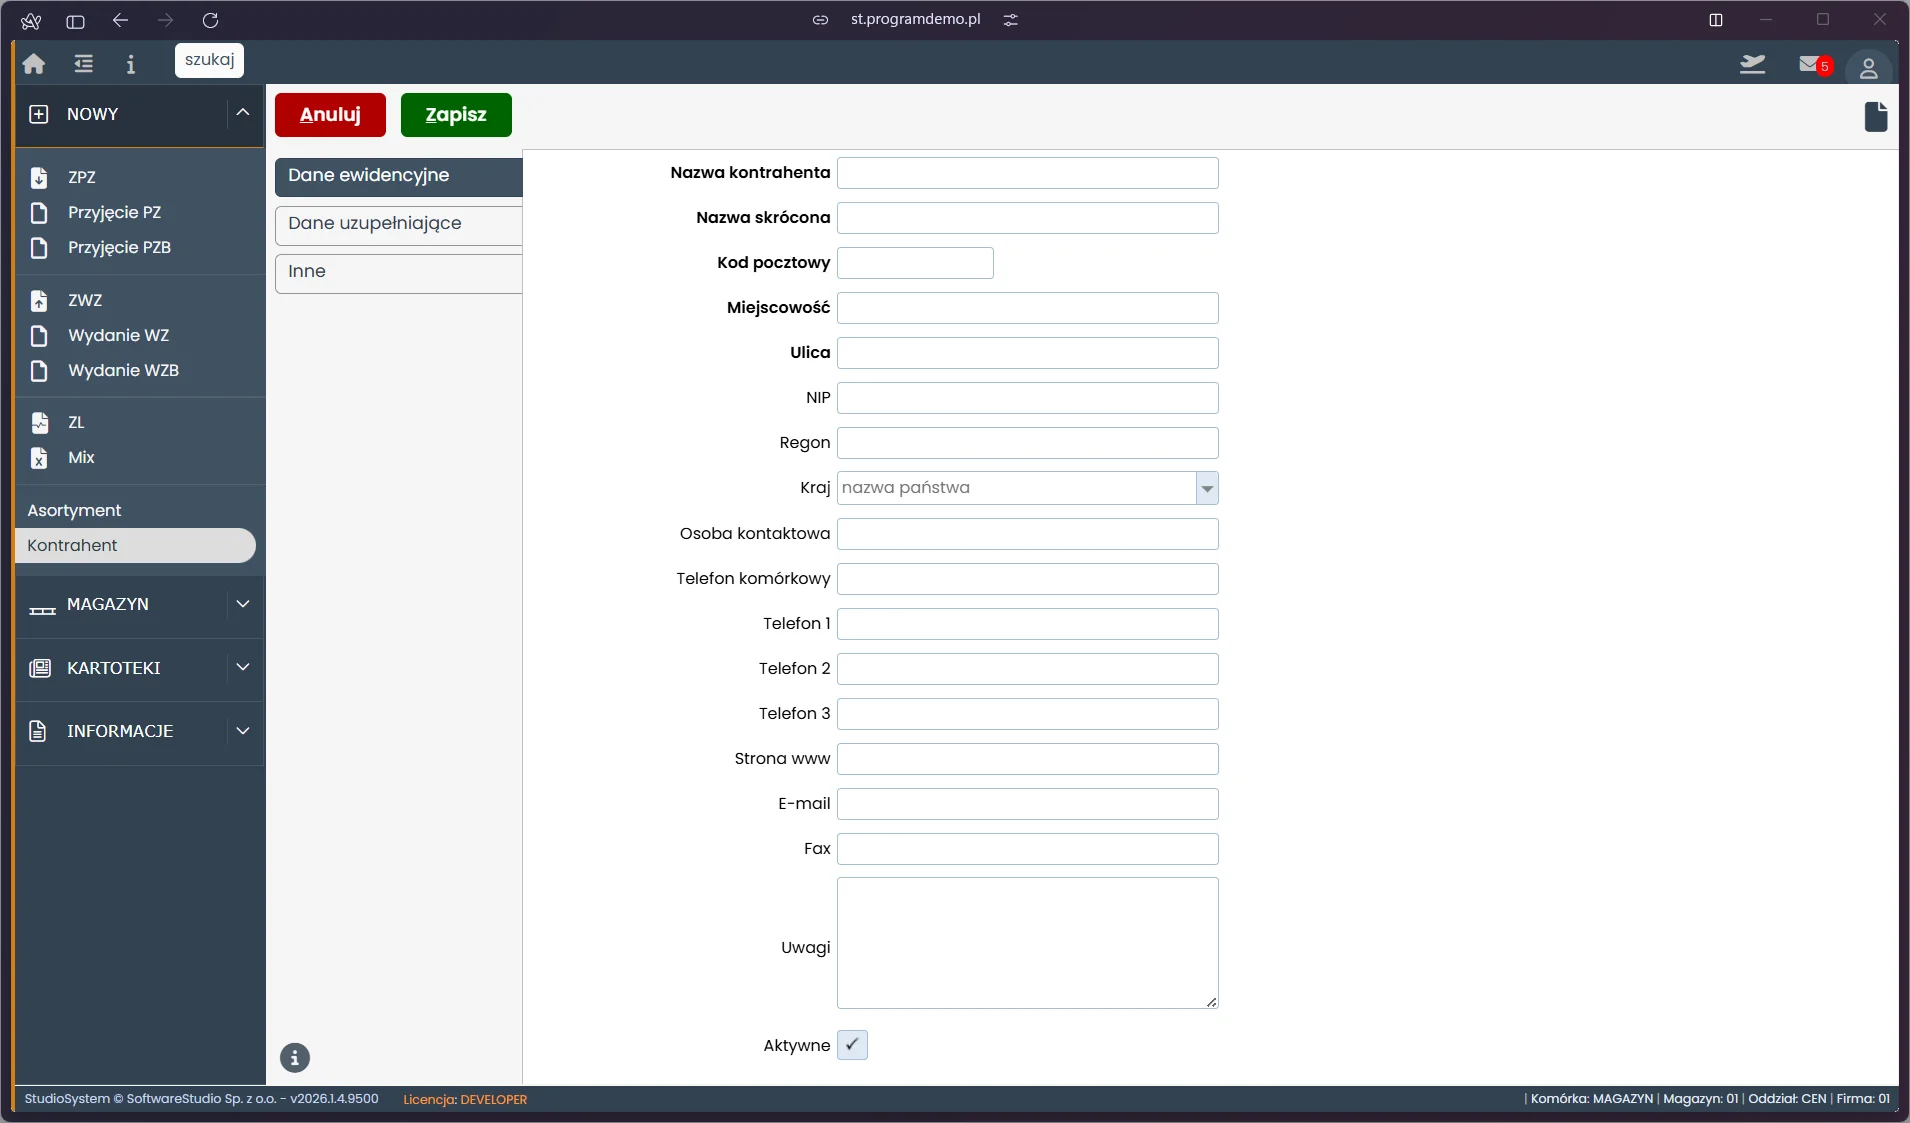
Jakie informacje zawierają kartoteki kontrahentów w magazynie wysokiego składowania?
Kartoteki kontrahentów w magazynie wysokiego składowania to istotny element, który umożliwia zarządzanie danymi o klientach i dostawcach. Zawierają one szczegółowe informacje, takie jak dane kontaktowe, historia transakcji oraz warunki współpracy. Dzięki kartotekom, użytkownicy mogą łatwo monitorować aktywność kontrahentów, co wspiera podejmowanie świadomych decyzji biznesowych. Umożliwiają one także generowanie raportów dotyczących współpracy, co zwiększa przejrzystość operacji. Ostatecznie, efektywne zarządzanie kartotekami kontrahentów przyczynia się do poprawy jakości obsługi oraz budowania długotrwałych relacji biznesowych.
Jakie funkcje oferuje Księga Handlowa SQL?
Księga Handlowa SQL to narzędzie, które wspiera przedsiębiorstwa w zarządzaniu dokumentacją finansową. Umożliwia rejestrację transakcji oraz generowanie zestawień finansowych, co jest istotne dla monitorowania działalności firmy. Dzięki integracji z bazą danych SQL, użytkownicy mogą szybko przetwarzać informacje oraz uzyskiwać szczegółowe analizy. System ten zapewnia zgodność z obowiązującymi przepisami prawnymi, co jest istotne w prowadzeniu dokumentacji księgowej. Ostatecznie, korzystanie z Księgi Handlowej SQL przyczynia się do poprawy organizacji pracy i zwiększenia efektywności operacyjnej przedsiębiorstwa.
Jakie korzyści płyną z posiadania linków do pozycjonowanych stron?
Linki do pozycjonowanych stron to istotny element strategii SEO, który wspiera widoczność witryn internetowych w wynikach wyszukiwania. Posiadanie wartościowych linków prowadzących do danej strony zwiększa jej autorytet, co przekłada się na lepsze pozycje w wynikach wyszukiwania. Linki te mogą przyciągać nowych użytkowników oraz zwiększać ruch na stronie, co ma istotne znaczenie dla konwersji. Dodatkowo, dobrze dobrane linki mogą poprawić zasięg treści oraz zwiększyć jej eksponowanie w sieci. Ostatecznie, skuteczne wykorzystanie linków do pozycjonowanych stron przyczynia się do poprawy efektywności działań marketingowych oraz zwiększenia widoczności marki w sieci.