Bezpieczeństwo systemu zaczyna się od uwierzytelnienia - hasło z drugim składnikiem albo biometria ograniczają ryzyko przejęcia konta w logistyce magazynowej.
Bezpieczeństwo systemu zaczyna się od uwierzytelnienia - hasło z drugim składnikiem albo biometria ograniczają ryzyko przejęcia konta w logistyce magazynowej. Kolejne poziomy ochrony to autoryzacja i szyfrowanie transmisji. Strona omawia je po kolei, a w drugiej części opisuje zagrożenia i rolę pracowników. Szerszy przegląd tematu zawiera strona bezpieczeństwo informatyczne.
Ochrona dostępu do systemu i transmisji danych
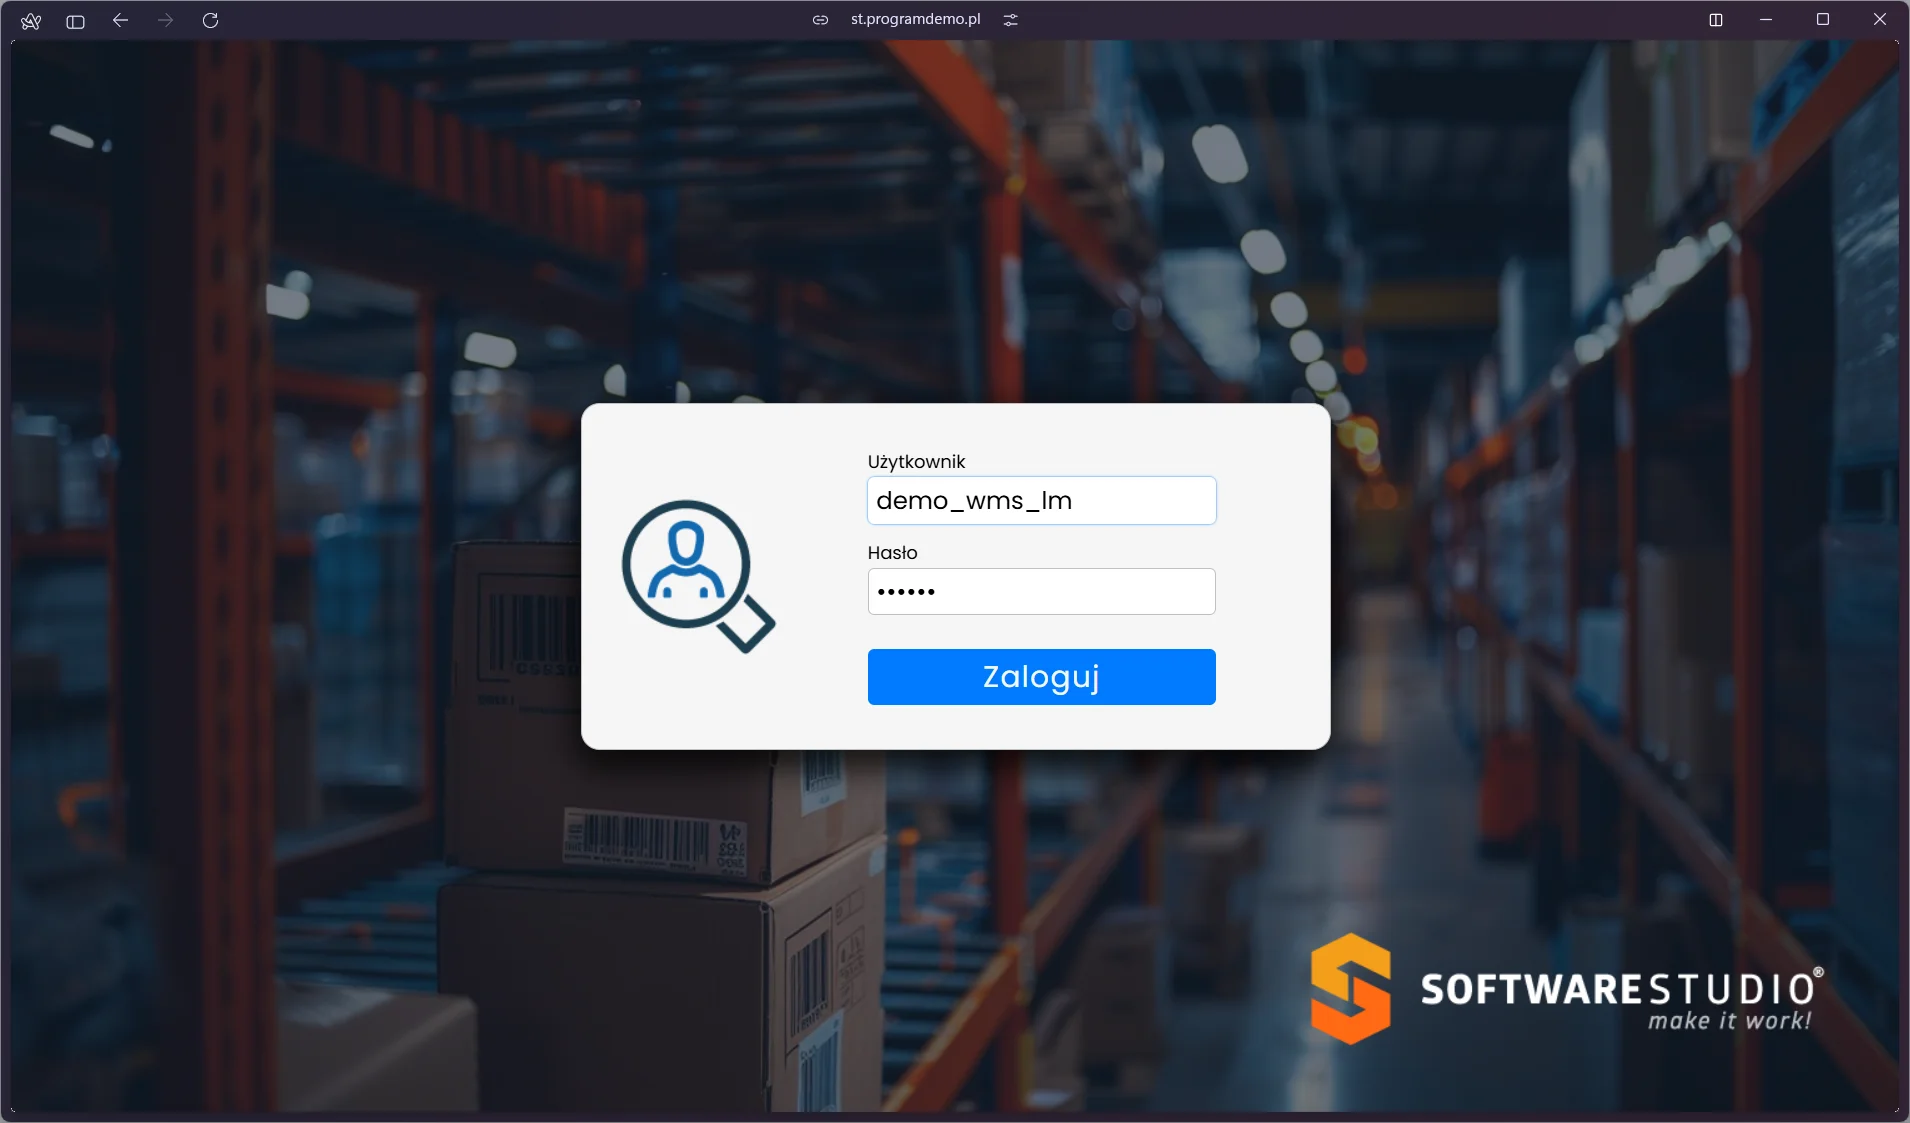
Uwierzytelnienie potwierdza tożsamość użytkownika
Zanim system udostępni dane, musi ustalić, kim jest użytkownik. Najprostszy mechanizm to identyfikator i hasło, czyli podstawowa bariera wejścia do aplikacji. Mocniejsze metody, takie jak uwierzytelnianie dwuskładnikowe albo biometria, zmniejszają ryzyko przejęcia konta, gdy ktoś pozna samo hasło.
W logistyce magazynowej pracownicy korzystają z wielu modułów i z danych operacyjnych. Potwierdzona tożsamość ogranicza przypadkowe wejście osób nieuprawnionych. Ta kontrola poprzedza kolejne decyzje o uprawnieniach. Jak to wygląda w praktyce, pokazuje aplikacja do zarządzania procesami logistycznymi z rolą administratora.
Hasło samo nie wystarcza do ochrony konta. Drugi składnik albo biometria ograniczają skutki jego wycieku.
Autoryzacja ustala zakres uprawnień
Po uwierzytelnieniu system sprawdza autoryzację, czyli to, do jakich zasobów użytkownik ma dostęp i co może w nich zrobić. Administrator definiuje reguły dostępu. System przyznaje prawa wybranym kontom i grupom, a innym je blokuje. Dane wrażliwe nie trafiają więc do każdego pracownika, a nadmiarowe uprawnienia nie prowadzą do pomyłek.
Reguły ustala się globalnie albo dla pojedynczego zasobu, więc kontrola jest precyzyjna. Autoryzacja może korzystać z ustawień aplikacji i z uprawnień systemowych. Oznaczenia obejmujące wszystkich użytkowników albo osoby bez uwierzytelnienia pozwalają odróżnić zasoby publiczne od chronionych. Podobną zasadę stosuje silnik bazy danych SQL Server, co opisuje dokumentacja Microsoft o uprawnieniach silnika bazy danych.
Szyfrowanie chroni dane w drodze
Bezpieczna komunikacja oznacza szyfrowanie danych przesyłanych przez sieć. Przechwycona transmisja jest wtedy nieczytelna dla atakującego. Typowym rozwiązaniem jest SSL, które zabezpiecza połączenie między przeglądarką a serwerem i chroni dane logowania oraz dane operacyjne. Pracownik korzysta więc z systemu przez Internet bez ujawniania tych informacji.

Zabezpieczenie ma znaczenie przy logowaniu z różnych lokalizacji i urządzeń. Szyfrowanie ogranicza ryzyko, że atakujący przejmie informacje potrzebne do wejścia do systemu. Uzupełnia uwierzytelnienie i autoryzację, więc cała ochrona działa na trzech poziomach.
| Poziom | Pytanie | Mechanizm | Zagrożenie, które ogranicza |
|---|---|---|---|
| Uwierzytelnienie | Kim jest użytkownik? | Hasło, a w mocniejszym wariancie drugi składnik lub biometria | Przejęcie konta po poznaniu samego hasła |
| Autoryzacja | Do czego użytkownik ma dostęp? | Reguły administratora dla kont i grup | Nadmiarowe uprawnienia i pomyłki z nich wynikające |
| Szyfrowanie transmisji | Czy dane są chronione w drodze? | SSL między przeglądarką a serwerem | Przechwycenie danych w trakcie przesyłu |
Zagrożenia i sposoby reagowania
Zagrożenia dla danych i ciągłości pracy
Do częstych zagrożeń należą ataki hakerskie i wirusy. Osobną kategorią są awarie sprzętowe. Każde z tych zdarzeń może doprowadzić do utraty danych albo do przerwy w działaniu, więc ochronę trzeba planować w sposób ciągły. Podstawowe ustawienia nie wystarczą, a bezpieczeństwo staje się częścią codziennego zarządzania.
Jednym z najlepszych sposobów ochrony danych jest regularne tworzenie kopii zapasowych. Po awarii albo błędzie użytkownika firma odtwarza dane z backupu, a zespół szybciej wraca do operacji magazynowych. Kopie ograniczają skutki incydentów, których nie da się całkowicie wyeliminować.
Szkolenia i reagowanie na incydenty
Ludzie często bywają najsłabszym ogniwem ochrony systemów. Dlatego firma prowadzi szkolenia z bezpiecznego korzystania z systemów, żeby pracownicy rozumieli zagrożenia i nie utrwalali złych nawyków. Użytkownik powinien rozpoznać potencjalny problem i wiedzieć, jak zareagować. Jasne zasady i praktyczne instrukcje to ułatwiają.

Szybka reakcja na incydent wymaga praktyki, więc zespół ćwiczy scenariusze postępowania. Gdy każdy wie, co robić, skraca się przerwa w działaniu. Procedury działają tylko wtedy, gdy pracownik ich nie omija.
Technologie ochronne i chmura
Ochronę techniczną wzmacniają szyfrowanie danych i systemy firewall. Chmura może zwiększyć bezpieczeństwo dzięki elastyczności i skalowalności zasobów, jeśli wdrożenie jest przemyślane. Zasoby można wtedy dopasować do bieżących potrzeb.
Wdrożenie takich rozwiązań wymaga wiedzy i doświadczenia, więc zespół musi mieć odpowiednie kompetencje. Technika połączona z procedurami i szkoleniami daje spójny model ochrony. Taki układ utrzymuje procesy magazynu i logistyki w stałym ruchu.